Accueil Sécurité et souveraineté
Sécurité et souveraineté
Ce que le logiciel fait sur votre réseau,
et ce qui n'en sort pas.
Le logiciel s'installe dans votre périmètre, derrière votre pare-feu. Il n'ouvre aucune connexion sortante de lui-même : ni télémétrie, ni sauvegarde distante, ni supervision. Cela se vérifie au pare-feu, pas sur parole.
Ce qui circule, et ce qui sort
Deux appels vers l'éditeur, tous deux sur geste explicite.
À l'intérieur de votre réseau
- La collecte des tickets d'appel depuis vos standards
- L'accès d'administration aux systèmes pilotés, par API ou annuaire
- L'envoi des états et documents vers vos destinataires internes
Hors de votre réseau
- La vérification de version — sur geste explicite
- Le dépôt d'un dossier de support — sur geste explicite
- Et rien d'autre. Une instance totalement coupée du monde fonctionne.
Le logiciel n'appelle personne tout seul. C'est la formulation exacte, et elle est plus étroite que « aucune donnée ne sort de votre système » — une phrase que nous n'écrivons pas, parce qu'elle serait fausse dès que vous cliquez sur « envoyer un dossier de support ».
Le journal
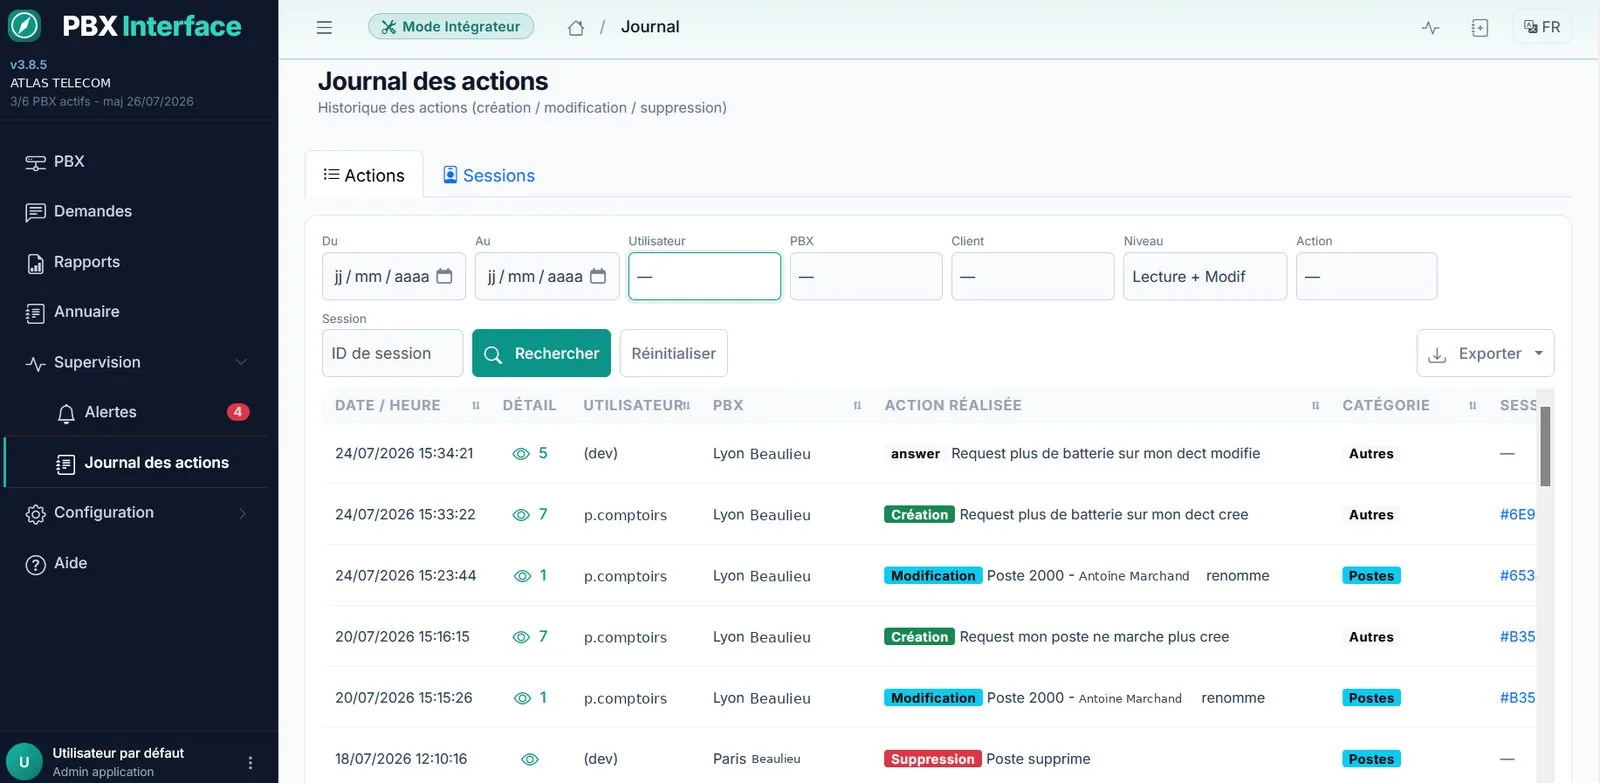
Il enregistre les actions, pas les lectures.
Date à la seconde, utilisateur, système, action, catégorie. Création, modification, suppression : chaque geste est tracé, filtrable sur sept critères et exportable. Les consultations, elles, ne sont pas journalisées — et nous l'écrivons plutôt que de laisser supposer une traçabilité totale.
Comptes, accès, chiffrement
Quatre mécanismes, et ce que chacun ne protège pas.
- Un réglage unique impose les planchers. Longueur et complexité des mots de passe, durée de session, verrouillage : le paramètre est global, il ne se contourne pas compte par compte.
- Le poste client ne parle jamais directement à l'API. Le navigateur s'adresse au serveur applicatif, qui seul détient les accès aux standards.
- Les documents produits sont scellés. Un état ou un rapport émis porte un scellement qui rend une retouche détectable. Ce n'est pas une signature électronique au sens du règlement eIDAS, et nous ne l'appelons pas ainsi.
- Le chiffrement protège le transport et le stockage, pas un compte dont le mot de passe a fui. C'est la limite honnête de tout chiffrement.
Ce que nous ne sommes pas. Nous ne sommes pas qualifiés SecNumCloud : un logiciel ne peut pas l'être, seul un hébergeur peut l'être. Nous n'utilisons pas le visa de sécurité de l'ANSSI. Et le décret SREN ne s'applique pas aux hôpitaux ni aux collectivités : son périmètre est celui des administrations de l'État, de ses opérateurs et de six groupements nommés.
Un questionnaire de sécurité à remplir ?
Les réponses sont déjà écrites.
Votre DSI, votre délégué à la protection des données ou votre auditeur pose toujours les six mêmes questions. Elles sont traitées dans les documents publics, sans formulaire d'accès.
Le registre
Ce que la prose ne dit pas, et qu'un dossier de sécurité demande.
Les pages qui précèdent disent nos positions. Celles-ci donnent les chiffres et les réglages, pour que vous puissiez les opposer.
Le produit évalue sa propre configuration
Treize contrôles, dont sept bloquants — un seul en défaut suffit à faire tomber la posture.
| Contrôle bloquant | Ce qui le fait tomber |
|---|---|
| Gestion des utilisateurs | Inactive, l'anonyme est administrateur sur toute l'interface de programmation. C'est l'état normal d'une recette, jamais celui d'une mise en service. |
| Mots de passe en clair | Un seul suffit à faire tomber le contrôle. |
| Transport chiffré | Sans HTTPS, le jeton et le mot de passe circulent en clair. |
| Interface d'écoute | Ouverte sur le réseau, elle rend le serveur web contournable — en-têtes, politique de contenu et limitation de débit sont alors hors jeu. |
| Accès SQL de dépannage | Ouvert. Le mode sécurité durcie le ferme lui-même. |
| Origines web autorisées | Une étoile laisse n'importe quel site interroger l'interface depuis le navigateur d'un de vos utilisateurs — et lire les réponses. |
| Clé de signature | Commune à toutes les installations, c'est un jeton d'administrateur offert à qui connaît le binaire. Elle est générée au premier démarrage. |
Les six autres portent des seuils : mot de passe à 12 caractères, verrouillage de 1 à 5 échecs, session ≤ 12 h, journal conservé ≥ 365 jours (0 vaut illimité), authentification déléguée — ne pas l'utiliser n'est pas un défaut — et l'export du journal, qui a trois états : inactif (avertissement, c'est votre décision), sain, ou actif mais en échec, qui est non conforme.
Les planchers du mode « sécurité durcie »
| Réglage | Défaut | Mode durci |
|---|---|---|
| Longueur minimale du mot de passe | 0 — seul le mot de passe vide est refusé | 12 caractères |
| Échecs avant verrouillage | 0 — inactif | 5 |
| Durée d'une session | 12 heures | 12 heures au plus |
| Conservation du journal | 90 jours | 365 jours au moins |
| Mot de passe stocké en clair | toléré — migration douce | n'authentifie plus |
| Accès SQL de dépannage | disponible | fermé |
Comptes, sessions, accès
| Point | Mécanisme |
|---|---|
| Stockage des mots de passe | PBKDF2-HMAC-SHA256, sel propre à chaque compte, 120 000 itérations, comparaison à temps constant |
| Expiration périodique | Volontairement absente — l'ANSSI comme le NIST la déconseillent : elle produit des mots de passe incrémentés, pas des mots de passe forts |
| Verrouillage | Sur le couple compte + adresse IP, avec temporisation croissante. Par compte seul, ce serait un déni de service sur tout compte dont on connaît le nom |
| Limitation en amont | La page de connexion est plafonnée à 10 requêtes par minute et par adresse, rafale de 5 |
| Révocation | Un compte supprimé, désactivé ou dont les droits changent perd l'accès à la requête suivante — sans attendre l'expiration du jeton |
| Autorisation | Fermée par défaut : une route inconnue est refusée. C'est l'inverse du réglage courant, où l'oubli d'une règle laisse une porte ouverte |
| Périmètre | Site, service, poste : il limite ce qu'un compte voit dans les données, pas seulement dans les menus |
| Écoute de l'API | Boucle locale par défaut — l'API n'est pas joignable depuis le réseau ; le poste client ne lui parle jamais directement |
| Jeton de session | Cookie HttpOnly et SameSite=Strict ; CSP active sans unsafe-inline ; la version du serveur n'est pas divulguée |
| Comptes de l'entreprise | Connexion par votre annuaire (OpenID Connect : Entra ID, Google Workspace, Okta, Keycloak, ADFS). ⚠️ La déconnexion centralisée n'est pas assurée |
L'effacement porte sur le lien, pas sur chaque occurrence d'un numéro
Ce qui rattache un appel à une personne, c'est la fiche de poste — elle seule porte le nom ; l'enregistrement d'appel, lui, ne connaît qu'un numéro. C'est la lecture que nous faisons de l'article 17 du RGPD, et nous l'écrivons plutôt que de la laisser deviner. Les documents publiés portent par ailleurs l'empreinte SHA-256 du fichier réellement écrit, dans un registre en ajout seul où chaque ligne chaîne la précédente : un scellement d'intégrité, pas une signature électronique au sens réglementaire — l'attestation produite dit elle-même ce qu'elle ne prouve pas.
Ce qu'un auditeur trouvera
Six écarts, et nous préférons les écrire.
| L'écart | Ce qu'il en est |
|---|---|
| La base n'est pas chiffrée au repos | Le chiffrement du support est délégué au système — BitLocker ou équivalent. C'est un choix, pas un oubli, et il se pose dans votre dossier comme tel. |
| La gestion des utilisateurs est inactive par défaut | Tant qu'elle n'est pas activée, l'interface de programmation ne demande pas d'authentification. C'est l'état normal d'une recette — une mise en service commence par là. |
| Les exports faits par le navigateur ne laissent pas de trace | Le journal couvre les exports produits par le serveur. Un export de grille rendu par le navigateur n'y passe pas : nous le nommons plutôt que de laisser croire que le journal couvre tout. |
| Les mots de passe anciens en clair sont tolérés | L'application n'en produit plus. Ceux qui subsistent viennent de bases antérieures ; le rapport de posture les compte, et le mode durci les refuse. |
| Les certificats des standards ne sont pas vérifiés | Côté pilotage du parc, la liaison HTTPS vers l'interface d'un PABX accepte le certificat sans le valider. |
| Effacement d'un résident : par délai, pas sur demande | L'effacement ciblé et journalisé existe pour un poste. Côté résidents d'établissement, seule l'épuration automatique agit. |
Trois confusions courantes
Ce que nous ne sommes pas.
| Ce qu'on nous prête | Ce qu'il en est |
|---|---|
| « Certifié HDS » | Nous ne le sommes pas, et nous ne pouvons pas l'être : la certification HDS porte sur l'activité d'hébergement de données de santé pour le compte d'un tiers, pas sur un logiciel que vous installez chez vous. |
| « Qualifié SecNumCloud » | Ce qui se qualifie, c'est une offre de service d'informatique en nuage. Nos produits n'en sont pas une : vous les installez et vous les exploitez. |
| « Le décret impose SecNumCloud aux hôpitaux » | Non. Le champ du décret n° 2026-272 — vérifié article par article — ne les vise pas. |
Voir aussi
Une question que ces pages ne couvrent pas ?
Écrivez-la. Nous répondons par écrit, et la réponse rejoint ces pages si elle est utile à d'autres.